فخ الشبكة الواحدة: لماذا تحتاج كاميرات المراقبة وأنظمة الدخول شبكات VLAN منفصلة
الكاميرات ووحدات التحكم بالأبواب وأجهزة IoT على نفس شبكة سيرفر الـERP هي أكثر خطأ تصميمي متكرر في الميدان. إليك الحل، مع قائمة تدقيق تنجزها في يوم واحد.
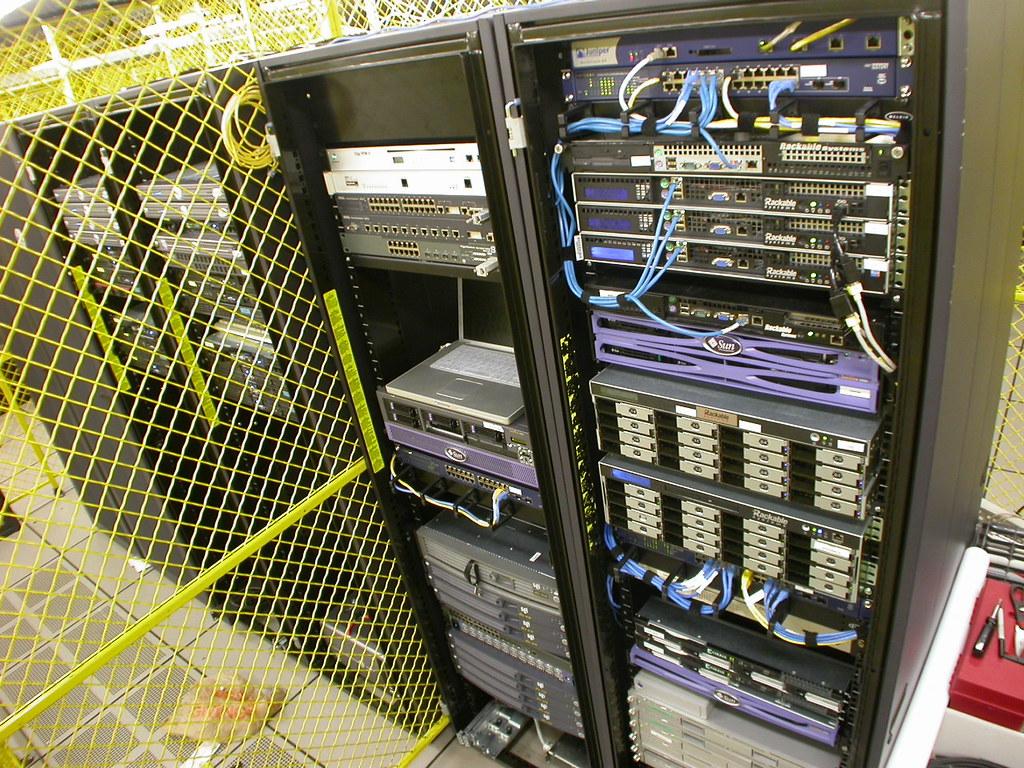
توصّل الكاميرا، تاخذ IP، تشوف الصورة — خلاص، انتهى التركيب. هذي هي الطريقة اللي لسّه يتم فيها تمديد أغلب أنظمة CCTV والتحكم بالدخول إلى اليوم، وهذي بالضبط الطريقة اللي تخلّي وحدة تحكم باب بسعر خمسة عشر دولار تنتهي على نفس نطاق البث (broadcast domain) الخاص بسيرفر الحسابات عندك. ما أحد يخطط لها هيك. تصير لحالها، تركيب "سريع" وراء تركيب، إلى أن يصير المبنى كله شبكة واحدة مسطّحة تتظاهر إنها عدة أنظمة منفصلة.
ليش "بس وصّله بالشبكة" لسّه هو الخيار الافتراضي
في سبب واضح ليش هذا يتكرر: سريع، يشتغل من أول يوم، وما أحد يلاحظ الخطر إلى أن تصير مشكلة فعلية. الفنيين غالبًا تحت ضغط وقت عشان يشغّلوا الكاميرات ويفتحوا الأبواب. الـVLAN يعني إعدادات إضافية، اختبار إضافي، ومحادثات إضافية مع اللي يدير السويتشات. فيفوز الطريق الأسهل — كل شي يروح على VLAN 1، الشبكة الافتراضية، بدون tagging، "بتمشي الأمور". جهاز الـNVR ياخذ IP جنب سيرفر الملفات. كشك إدارة الزوار يقعد على نفس subnet الخاص بجهاز الموظف المالي اللي طاولته على بعد مكتبين. ما أحد رسم هذا في مخطط؛ تراكم لحاله، جهاز بعد جهاز، على مدى سنوات.
المشكلة مو إنها تفشل فورًا. لا، ما تفشل. الكاميرات تسجّل، الأبواب تفتح، لوحة تتبع المركبات تعرض نقاط على خريطة. تفشل لاحقًا، بهدوء، لما يصير أحد هذي الأجهزة هو نقطة الدخول.
الخطر الحقيقي: الكاميرا كنقطة انطلاق (pivot)
الكاميرا أو وحدة التحكم بالباب هي حاسوب صغير مدمج يشغّل firmware نادرًا ما يُحدَّث، وغالبًا عنده واجهة ويب يمكن الوصول لها من جزء أكبر من الشبكة مما يجب، وهو موجود فعليًا في أماكن ما يراقبها فريق الـIT عندك — رصيف تحميل، بئر درج، سياج محيطي. اخترق أحد هذي الأجهزة، وإذا كان على نفس الشبكة المسطّحة مع سيرفر الـERP أو جهاز الحسابات، فأنت ما خسرت بث كاميرا بس — أنت سلّمت المهاجم موطئ قدم بمسار مباشر للأنظمة اللي فعلًا مهمة.
هذي بالضبط مشكلة "نطاق الانفجار" (blast radius) اللي تشرحها CISA في إرشاداتها حول تقسيم الشبكات: التقسيم موجود عشان يحصر الاختراق داخل القطعة اللي بدأ فيها، بدل ما ينتشر على البيئة كلها. اختراق كاميرا يوم سيء. اختراق كاميرا واستخدامها بعدين للوصول لدفتر الأستاذ العام (general ledger) يوم مختلف تمامًا وأسوأ بكثير — والشي الوحيد اللي يفرّق بين النتيجتين هو هل شبكتك فعلًا مقسّمة، أو بس تبدو مقسّمة على الورق.
شنو يقول التوجيه الرسمي فعليًا
في مصدرين يستحقون إنك ترجع لهم في هذا النقاش، لأنهم صادرين من جهات هذا بالضبط شغلها.
إرشادات CISA الصادرة في يوليو 2025 حول microsegmentation ضمن بنية zero-trust توضّح نقطة سهل تتجاهلها بس مهمة جدًا عمليًا: الانتقال من تقسيم شبكة تقليدي وعريض إلى microsegmentation دقيق هو عملية معقدة فعلًا، وتنجح أكثر بكثير كخطة تُنفَّذ على مراحل بدل ما تكون مشروع نهاية أسبوع. هذي "رخصة" مفيدة إذا كنت واقف قدام شبكة مسطّحة اليوم — ما لازم تصلّح كل شي دفعة وحدة، والمحاولة غالبًا بتنتهي بنص إصلاح متروك. خطّط لها على مراحل، وكل مرحلة تبقى تحسّن حقيقي عن نقطة البداية.
الرسم التوضيحي لـCISA عن التقسيم يوضّح الصورة الأكبر: الأمان الشبكي الطبقي عن طريق التقسيم هو ضابط أساسي، مو خطوة تحصين اختيارية، تحديدًا لأنه يحدّ من مدى انتشار اختراق واحد.
من جهة المصنّعين، شركة Axis Communications — اللي كاميراتها موجودة في نسبة كبيرة من تركيبات CCTV التجارية — تنشر دليل تحصين نظام تشغيل (OS hardening guide) يسمّي بالضبط الآليات اللي يفترض تستخدمها لحماية الشبكة المستضيفة لكاميراتك: تقسيم بـVLAN، تحديد قدرة التوجيه (routing) لقطاعات الكاميرات، استخدام VPN لأي اتصال بين المواقع أو عبر WAN، وجدار حماية Layer 2/3 بين القطاعات. Axis تنشر كمان دليل تحصين منفصل مخصص لسويتشات الشبكة، وتربط كل خطوة تحصين بإطار CIS Controls — وتبدأ، وهذا ملاحظ، من جرد الأصول والتحكم بأجهزة المؤسسة. بمعنى آخر: قبل ما تقدر تقسّم الشبكة بشكل صحيح، لازم تعرف بالضبط شنو موصول ووين. هذي مو جملة عابرة. هي الخطوة الأولى لسبب.
الأخطاء اللي تتكرر مرة بعد مرة
عبر مشاريع CCTV وإدارة الزوار والتحكم بالدخول وتتبع المركبات، نفس مجموعة أخطاء التصميم تتكرر بانتظام لدرجة تصير شبه متوقعة:
- كل شي على VLAN 1 الافتراضي. ما تم إعداد أي تقسيم من الأساس، فكل جهاز — سيرفر، كاميرا، وحدة تحكم باب، طابعة — يشترك بنفس نطاق البث افتراضيًا.
- كاميرات لها خروج مفتوح للإنترنت. الـNVR أو الكاميرا يقدر يوصل للإنترنت مباشرة عشان "نسخ احتياطي سحابي" أو فحص firmware، بدون أي قيد على شنو غيرها يقدر يتواصل معه خارجيًا.
- ما في ACLs بين الـVLANs، حتى لو موجودة. أحد أنشأ VLANs منفصلة في وقت من الأوقات، وهذا يبدو جيد على الورق، لكن ترك الراوتر أو سويتش Layer-3 يوجّه بحرية بينها كلها. VLAN بدون قائمة تحكم بالوصول خلفها مو تقسيم — هو مجرد تسمية.
- منافذ trunk مضبوطة على "السماح بكل الـVLANs". منفذ trunk لسويتش وصول يُعدّ مرة وحدة، بسرعة، مع السماح لكل VLAN يمر عبره "توفيرًا للوقت"، وما أحد يرجع يشدّده بعدين.
- استخدام نفس نطاقات DHCP عبر القطاعات. الكاميرات ولابتوبات الشركة تاخذ عناوين من نفس المجموعة، وهذا يلغي بهدوء أي تقسيم كانت tags الـVLAN مفترض توفّره.
- وصول توجيه كامل "مؤقت" ما يُلغى أبدًا. مورّد أو فني يحتاج وصول كامل للشبكة ليوم واحد لتشغيل نظام، ياخذه، وتبقى القاعدة نفسها جالسة في الـfirewall بعد سنتين لأن ما أحد حط لها تاريخ انتهاء.
كل واحدة من هذي لوحدها تبدو بسيطة. مجتمعة، تصير شبكة فيها كلمة "VLAN" موجودة بس الحماية الفعلية مو موجودة.
نموذج أساسي عملي
ما تحتاج بنية zero-trust بمستوى مؤسسي عشان تحصل على أغلب الفائدة هنا. النموذج الأساسي اللي يشتغل لموقع صغير إلى متوسط يكون كالتالي: VLAN مخصص لكاميرات CCTV وأجهزة NVR، VLAN منفصل لأجهزة التحكم بالدخول وإدارة الزوار، واحد ثاني لبوابات وقارئات تتبع المركبات (telematics)، وVLAN الشركة/الـERP منفصل تمامًا عن الثلاثة. بين هذي القطاعات، القاعدة الافتراضية يفترض تكون رفض (deny) — مو "اسمح إلا إذا حُظر"، بل محظور إلا إذا احتاجه فعلًا. إذا كان الـNVR يحتاج يرسل تسجيلات لجهاز مراقبة على VLAN الشركة، اكتب قاعدة تسمح بالضبط بذاك المنفذ، بذاك المصدر والوجهة، وبس. الكاميرات ووحدات التحكم بالأبواب تقريبًا ما تحتاج وصول إنترنت من الأساس؛ إذا جهاز معين فعلًا يحتاج تحديثات firmware من الإنترنت، مرّرها عبر proxy مضبوط أو نافذة صيانة مجدولة، مو خروج مفتوح دائم.
هذا يتماشى مع توثيق Axis الرسمي للتحصين — تقسيم بـVLAN، تقييد التوجيه، ووضع جدار حماية Layer 2/3 بين القطاعات بدل الاعتماد على بنية السويتشات لوحدها. ويتماشى كمان مع توجيه CISA: أنت ما تحاول تبني شبكة zero-trust مثالية بليلة وضحاها، أنت تحصر نطاق الانفجار، حدّ فاصل متعمّد في كل مرة.
قائمة تدقيق تنجزها في يوم واحد
تقدر تختبر شبكتك على هذا الفخ بالضبط في فترة بعد الظهر، بدون أي أدوات خاصة:
- افتح إعدادات السويتش عندك وتأكد: كم VLAN موجود فعليًا، وهل VLAN 1 لسّه يحمل حركة بيانات حيّة؟
- اختر كاميرا أو وحدة تحكم باب واحدة. تتبّع منفذها الفعلي إلى السويتش، شوف الـVLAN المخصص لها، وتأكد هل هذا الـVLAN يقدر يوجّه إلى subnet السيرفر عندك.
- افحص كل منافذ trunk بحثًا عن "السماح بكل الـVLANs" — إذا لقيت وحدة، اسأل ليش، وإذا ما في جواب مقنع، قيّدها.
- افحص نطاقات DHCP: هل VLAN الكاميرات يوزّع عناوين من مجموعة منفصلة عن أجهزة الشركة؟
- جرّب تعمل ping لسيرفر الـERP أو سيرفر الملفات من جهاز على VLAN الـCCTV. إذا رد، فما عندك تقسيم حقيقي، مهما قال المخطط.
- راجع قواعد الـfirewall بحثًا عن أي شي مكتوب عليه "مؤقت" أو "وصول مورّد" أو بدون تاريخ انتهاء، وأغلق اللي ما تحتاجه.
إذا طلعت مشاكل في أكثر من نقطتين من هذي، لا تحاول تصلّح كل شي هالأسبوع. اختر الفجوة الأعلى خطورة — عادة هي اللي تخلّي حركة الكاميرات توصل لأنظمة المالية — وأغلقها أول شي. تقسيم على مراحل أفضل بكثير من إعادة بناء كاملة ما تخلص أبدًا.
المصادر
- CISA — The Journey to Zero Trust: Microsegmentation in Zero Trust, Part One (July 2025)
- CISA — Layering Network Security Through Segmentation Infographic
- Axis Communications — AXIS OS Hardening Guide
- Axis Communications — Axis Network Switches Hardening Guide
مصدر الصورة: ChrisDag — BY
اترك تعليقاً
لن يتم نشر عنوان بريدك الإلكتروني. الحقول المطلوبة مشار إليها بـ *